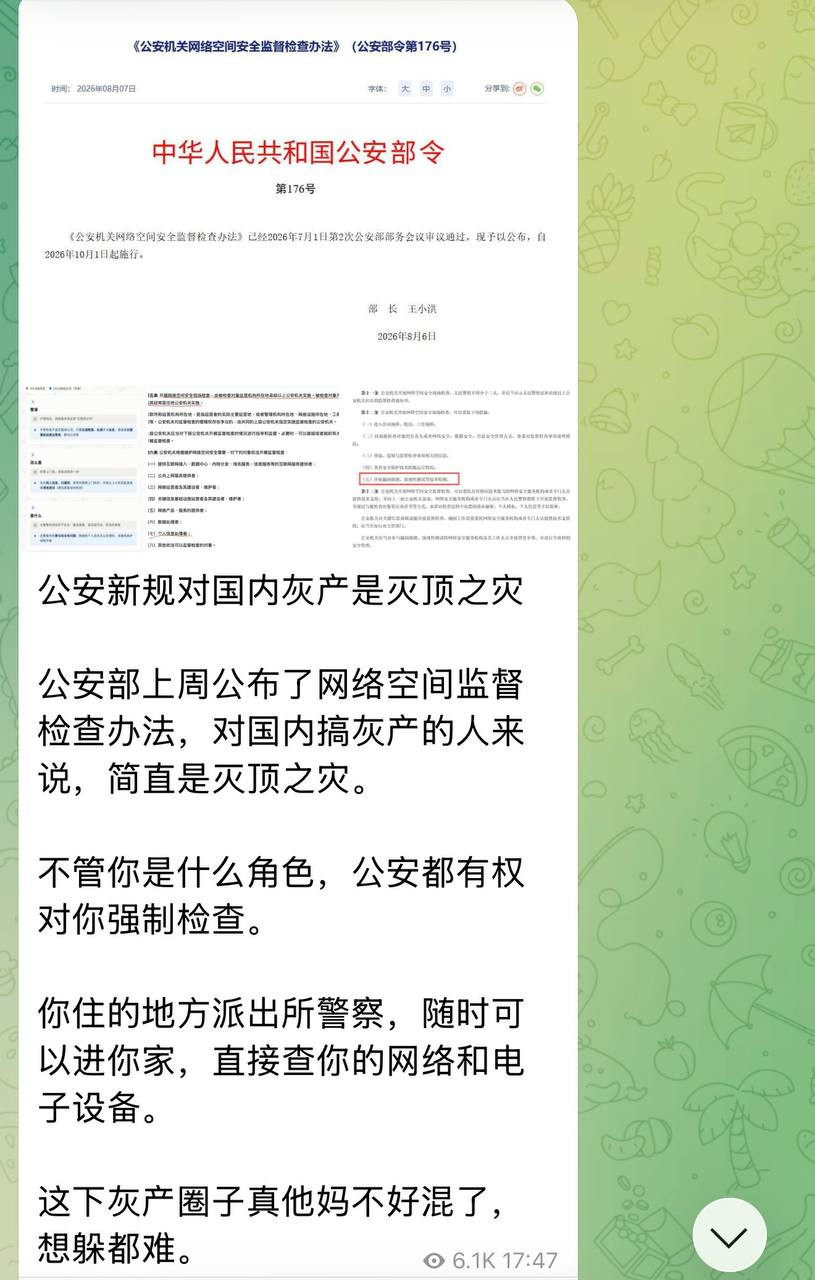
国内企业网安检查详细解读
很多人估计没看懂,我详细给各位在国内的推子们解读一下,主要针对国内企业,和个人关系不大。
① 查谁?网络运营者、数据处理者、个人信息处理者。
只要你公司有网站、APP、小程序,处理用户数据,都算。
② 怎么查?线上巡查加线下核查,日常检查加专项检查。
重大活动期间还会加重点检查。
③ 查什么?你有没有履行《网络安全法》定义务。
数据安全保护措施到不到位,个人信息处理合不合规。
④ 联合检查,不重复跑。公安会跟网信、行业主管部门联合检查。
提前告知,尽量减少对企业正常经营的干扰。
⑤ 查完怎么办?督促整改,发公安提示函,再处罚。
鼓励线上巡查,减少现场检查对企业的影响。
⑥ 远程检测有门槛。渗透测试、漏洞探测这类操作,必须由地市级以上公安机关实施。
不是随便哪个派出所都能搞。老板现在该做3件事:检查公司隐私政策和数据安全制度是否完善。确认个人信息处理是否有合规流程。
留存好安全保护措施的证据。
距离10月1日还有50天,赶紧自查。另外提醒一下做灰产的老板,搞工作室必死无疑。